
先限制再開放 WAN to LAN 外到內
外部到內部
例如我們打開
NAT
通訊埠重導向
DVR TCP port 80
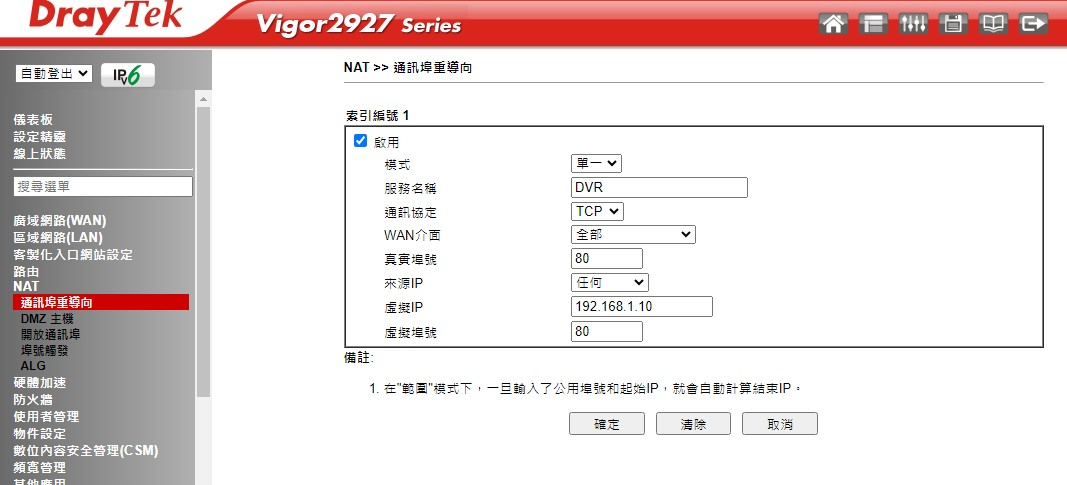
一開全球就通了
但是想
先限制再開放
先擋後開
IP白名單
讓他能進來
但是如果條件多
防火牆
過濾器這邊設定還是比較快些
照排序
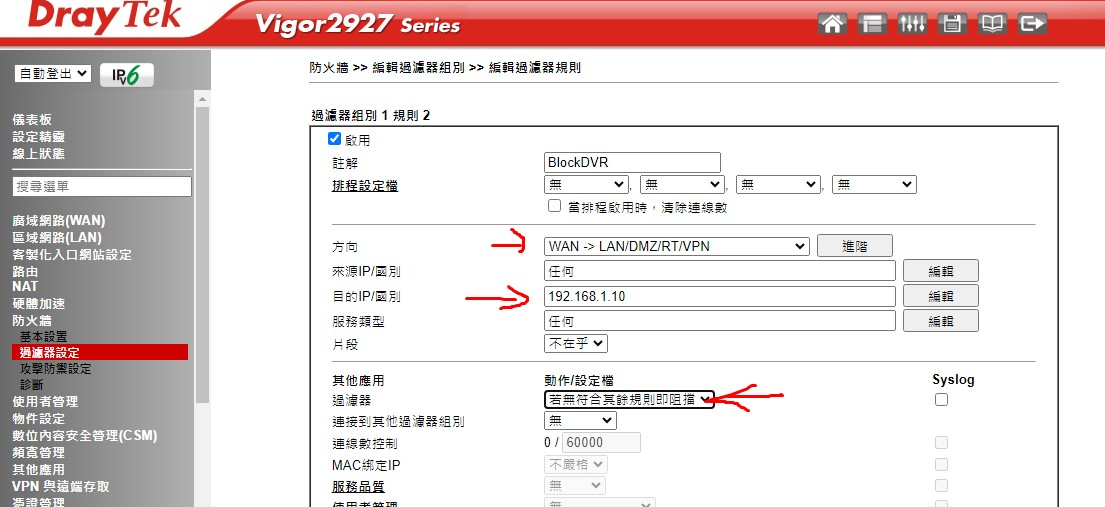
1-2 先設定一條
WAN to LAN DVR IP 若無符合其餘規則即阻擋
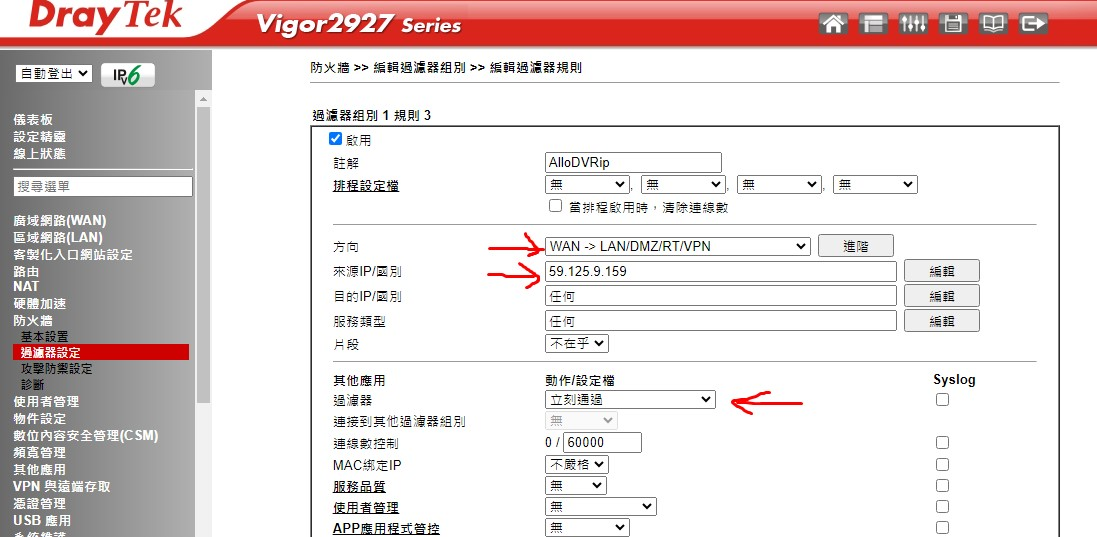
1-3 以後只要管開放 設定允許的來源IP就可以了
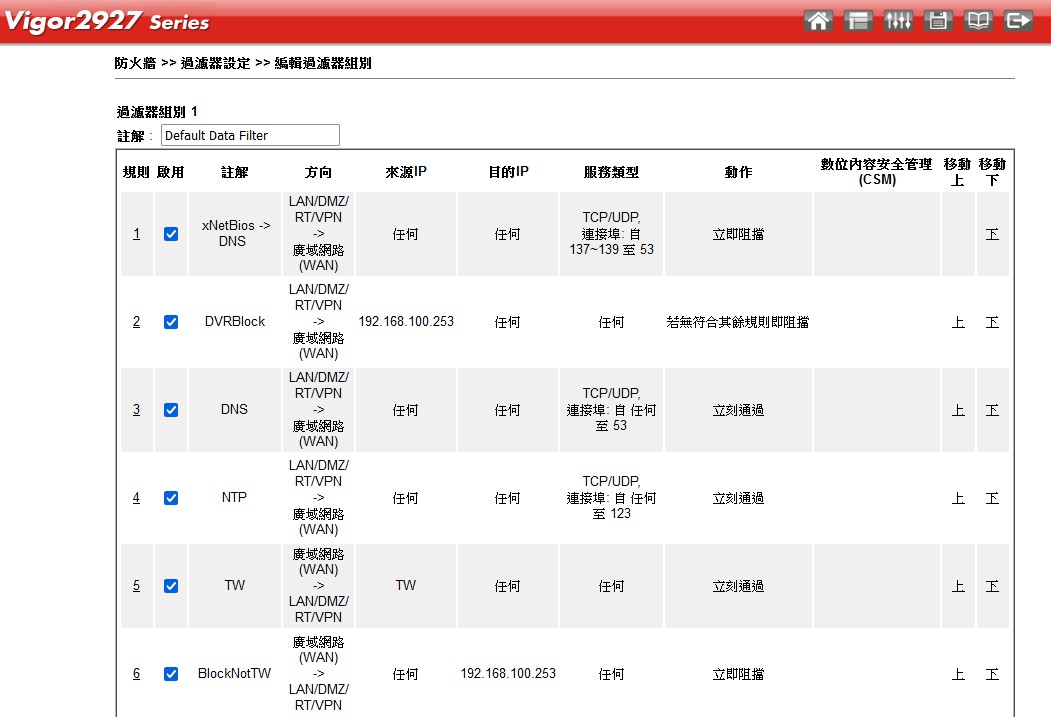
這種設置方式是最簡單最快速的
先限制再開放 WAN to LAN 外到內
外部到內部
例如我們打開
NAT
通訊埠重導向
DVR TCP port 80
一開全球就通了
但是想
先限制再開放
先擋後開
IP白名單
讓他能進來
但是如果條件多
防火牆
過濾器這邊設定還是比較快些
照排序
1-2 先設定一條
WAN to LAN DVR IP 若無符合其餘規則即阻擋
1-3 以後只要管開放 設定允許的來源IP就可以了
這種設置方式是最簡單最快速的